同源策略怎样影响 Ajax,怎样安排经授权的跨源访问?
查看完整题解
参考回答
直接回答
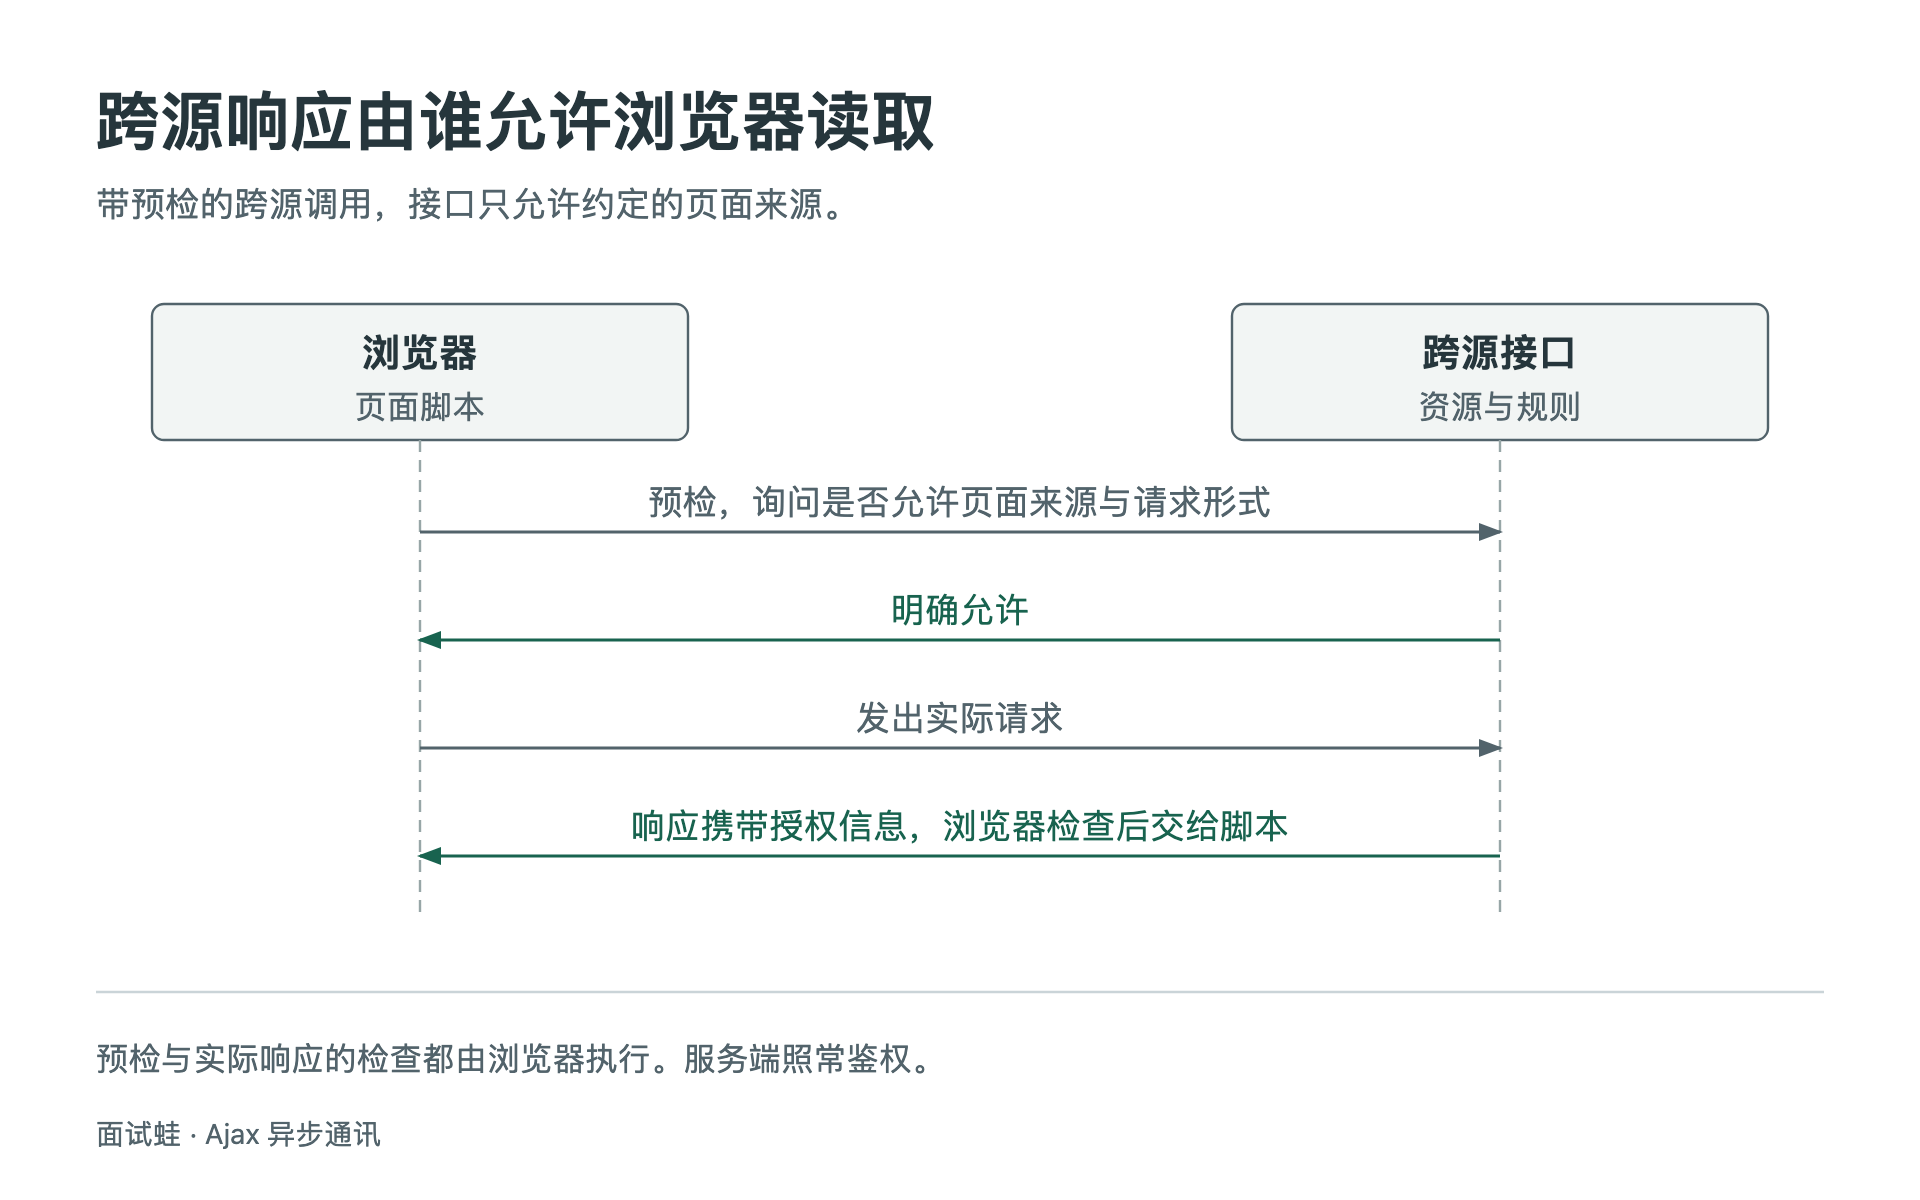
浏览器以协议、主机和端口判断常见 Web 地址是否同源。跨源的接口响应,只有在服务器通过 CORS 授权、浏览器检查通过时,脚本才能按规则读取。
讲清原理
例如页面在 shop.example,请求到 api.example。如果两方是自己的服务,可以让 API 仅允许需要的前端来源。某些请求类型会先走预检。前端选择带凭据时,还需服务端明确接受,凭据是否会实际发送也要看浏览器策略。
例子与易错点
另一种受控做法是在本站后端提供同源入口,由后端按配置和权限调用上游。不能把 mode: 'no-cors' 当作读取限制的开关,这类跨源响应脚本一般只能拿到 opaque 响应,读不到正文和真实状态。
这道题,你掌握得怎么样?
掌握程度由你主动标记,阅读和收藏不会自动改变状态。