Kong 怎样接入 OAuth 2.0?
先说出你的答案
定义边界、关键机制、一个反例;P8题再补容量、失败与验证。
查看完整题解
参考回答
直接回答
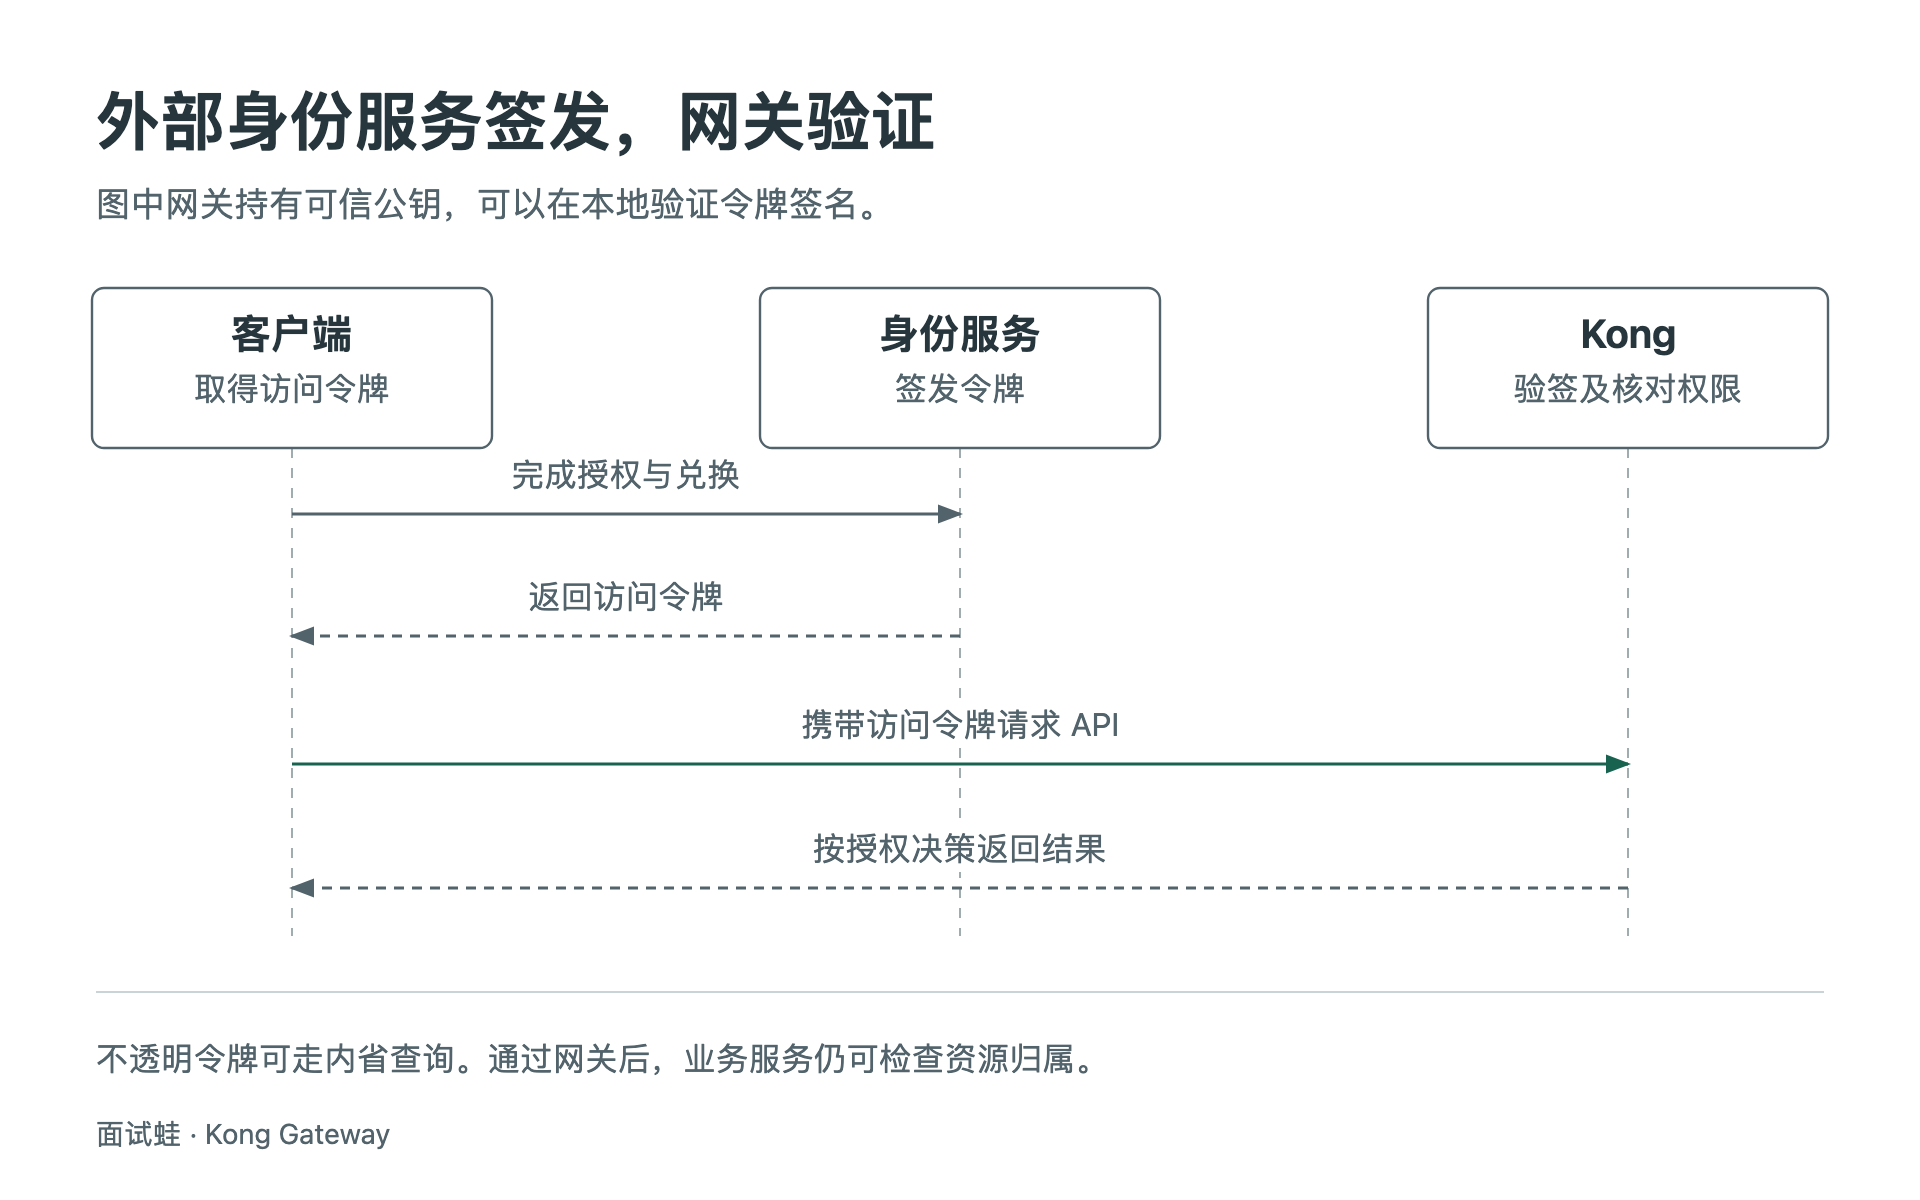
一种做法是让外部身份服务签发令牌,网关验证签名或通过 introspection 查询令牌状态,再查权限范围。Kong Enterprise 的 OpenID Connect 插件支持外部身份服务。Kong 自带的 OAuth 2.0 Authentication 插件是另一种方案,目前文档仅列自建传统拓扑。
讲清原理
现代浏览器或原生客户端的用户授权通常用授权码加 PKCE,PKCE 让截获授权码的人缺少兑换所需的证明。服务到服务可按场景用 Client Credentials。旧资料中的密码模式不作现代方案,隐式模式也要按安全规范迁移。
例子与易错点
能解析 JWT 不等于实现了 OAuth。订单读取接口还要检查令牌是否签给该服务,且是否带有所需权限。只有写权限的令牌即使签名正确,也不应通过只允许读取权限的规则。
相关题 Kong JWT 插件怎样验证请求?、部署 Kong 时怎样划分安全边界?、配置 Kong mTLS 时要区分哪两段连接?。
和评分标准对照,你能独立回答到哪一步?
自评会安排下一次复习,不保存你的口述内容。
这道题,你掌握得怎么样?
掌握程度由你主动标记,阅读和收藏不会自动改变状态。