持续测试怎样提高 DevOps 的安全性?
先说出你的答案
定义边界、关键机制、一个反例;P8题再补容量、失败与验证。
查看完整题解
参考回答
直接回答
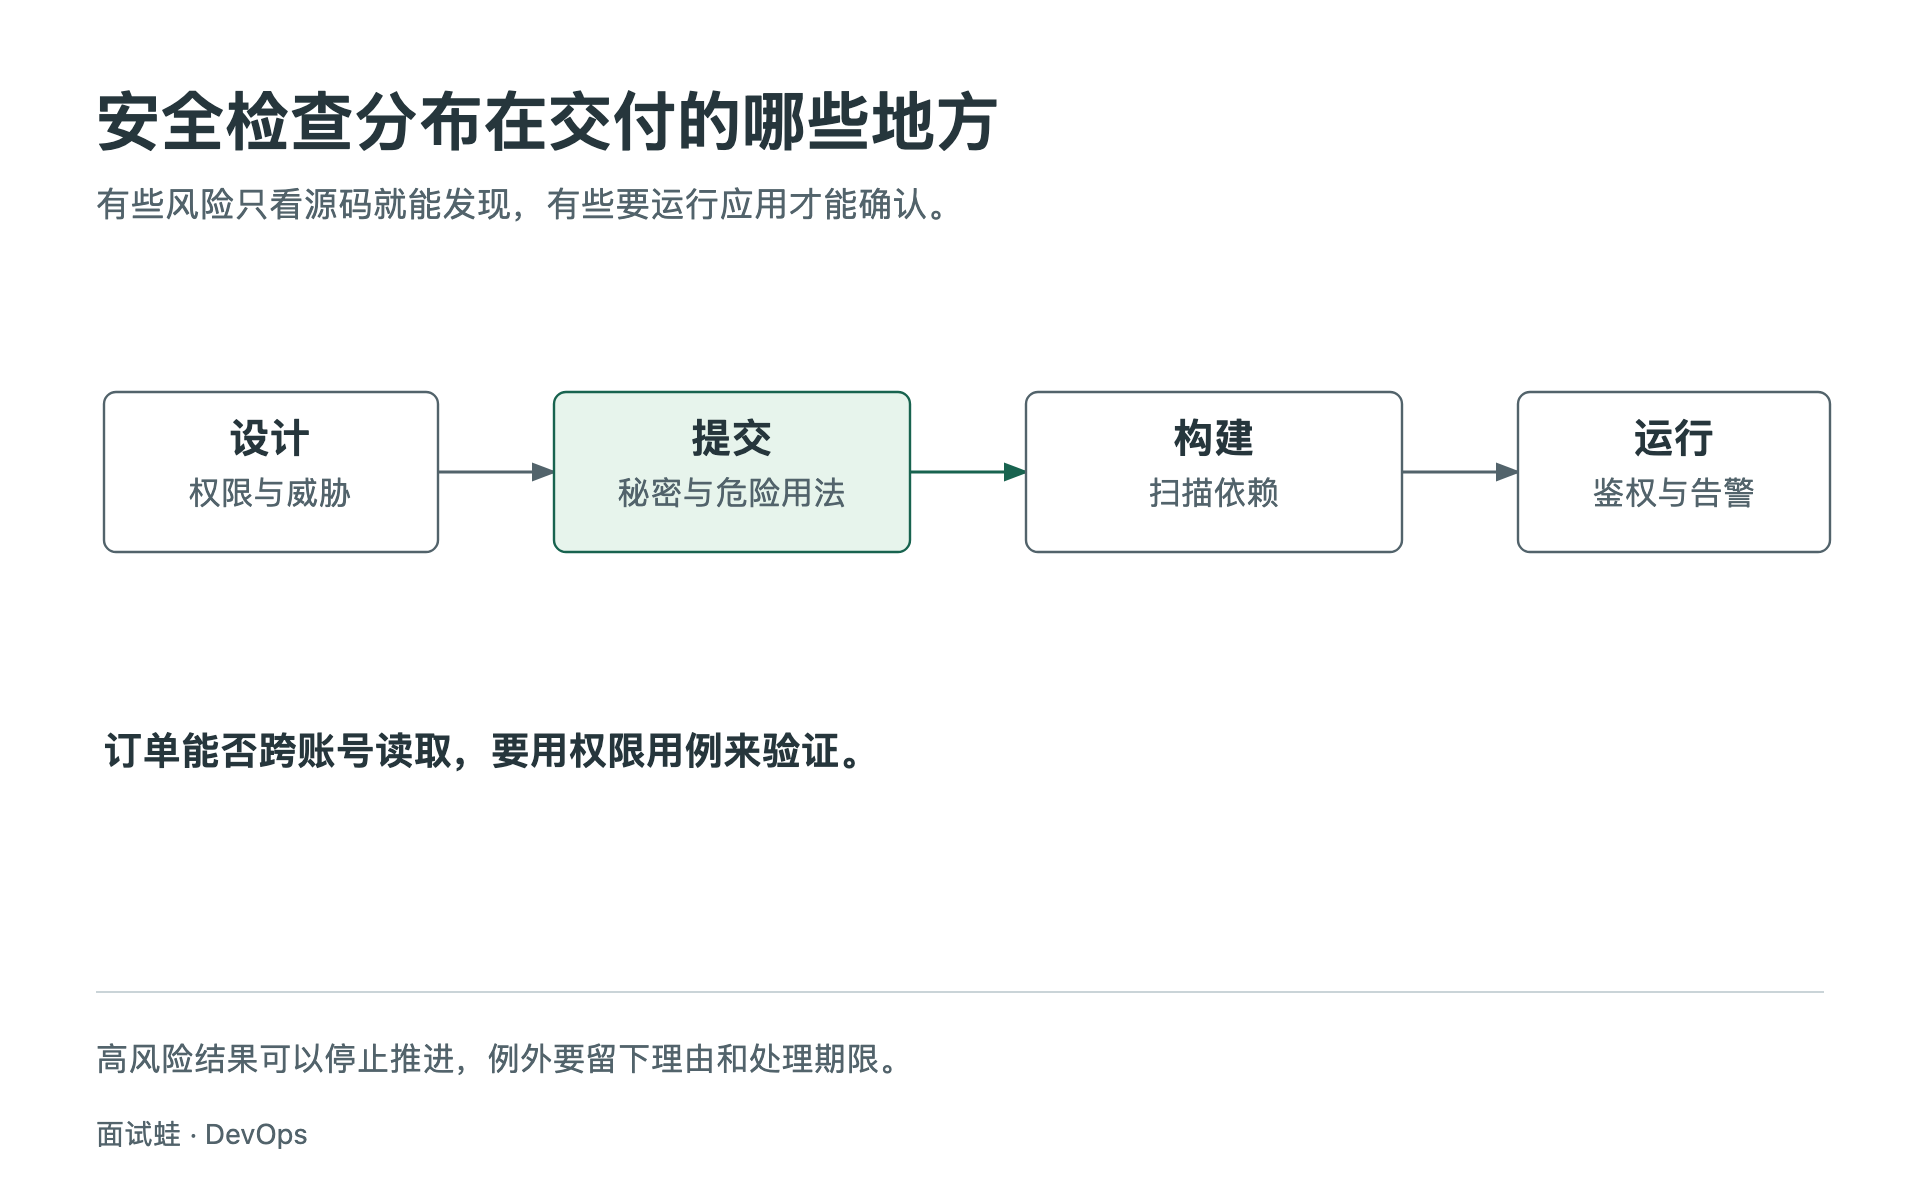
把安全检查放进交付过程,可以在问题影响到用户前发现其中一部分风险。设计阶段确认权限和威胁,提交时查秘密和危险用法,构建时扫描依赖,发布前后检查实际权限和运行风险。
讲清原理
SAST 从源码或构建结果找危险模式,SCA 检查第三方组件,DAST 访问已运行的服务看外部表现。三者覆盖面不同。高风险结果可以阻断后续,误报或临时例外要可追溯并复核。
例子与易错点
例如订单详情必须检查当前用户对订单的权限。把跨账号读取写成回归测试,再在部署环境限制服务身份权限。单独过依赖扫描无法说明业务授权正确。
和评分标准对照,你能独立回答到哪一步?
自评会安排下一次复习,不保存你的口述内容。
这道题,你掌握得怎么样?
掌握程度由你主动标记,阅读和收藏不会自动改变状态。