现代 Harbor 怎样签名和验证镜像?
先说出你的答案
定义边界、关键机制、一个反例;P8题再补容量、失败与验证。
查看完整题解
参考回答
直接回答
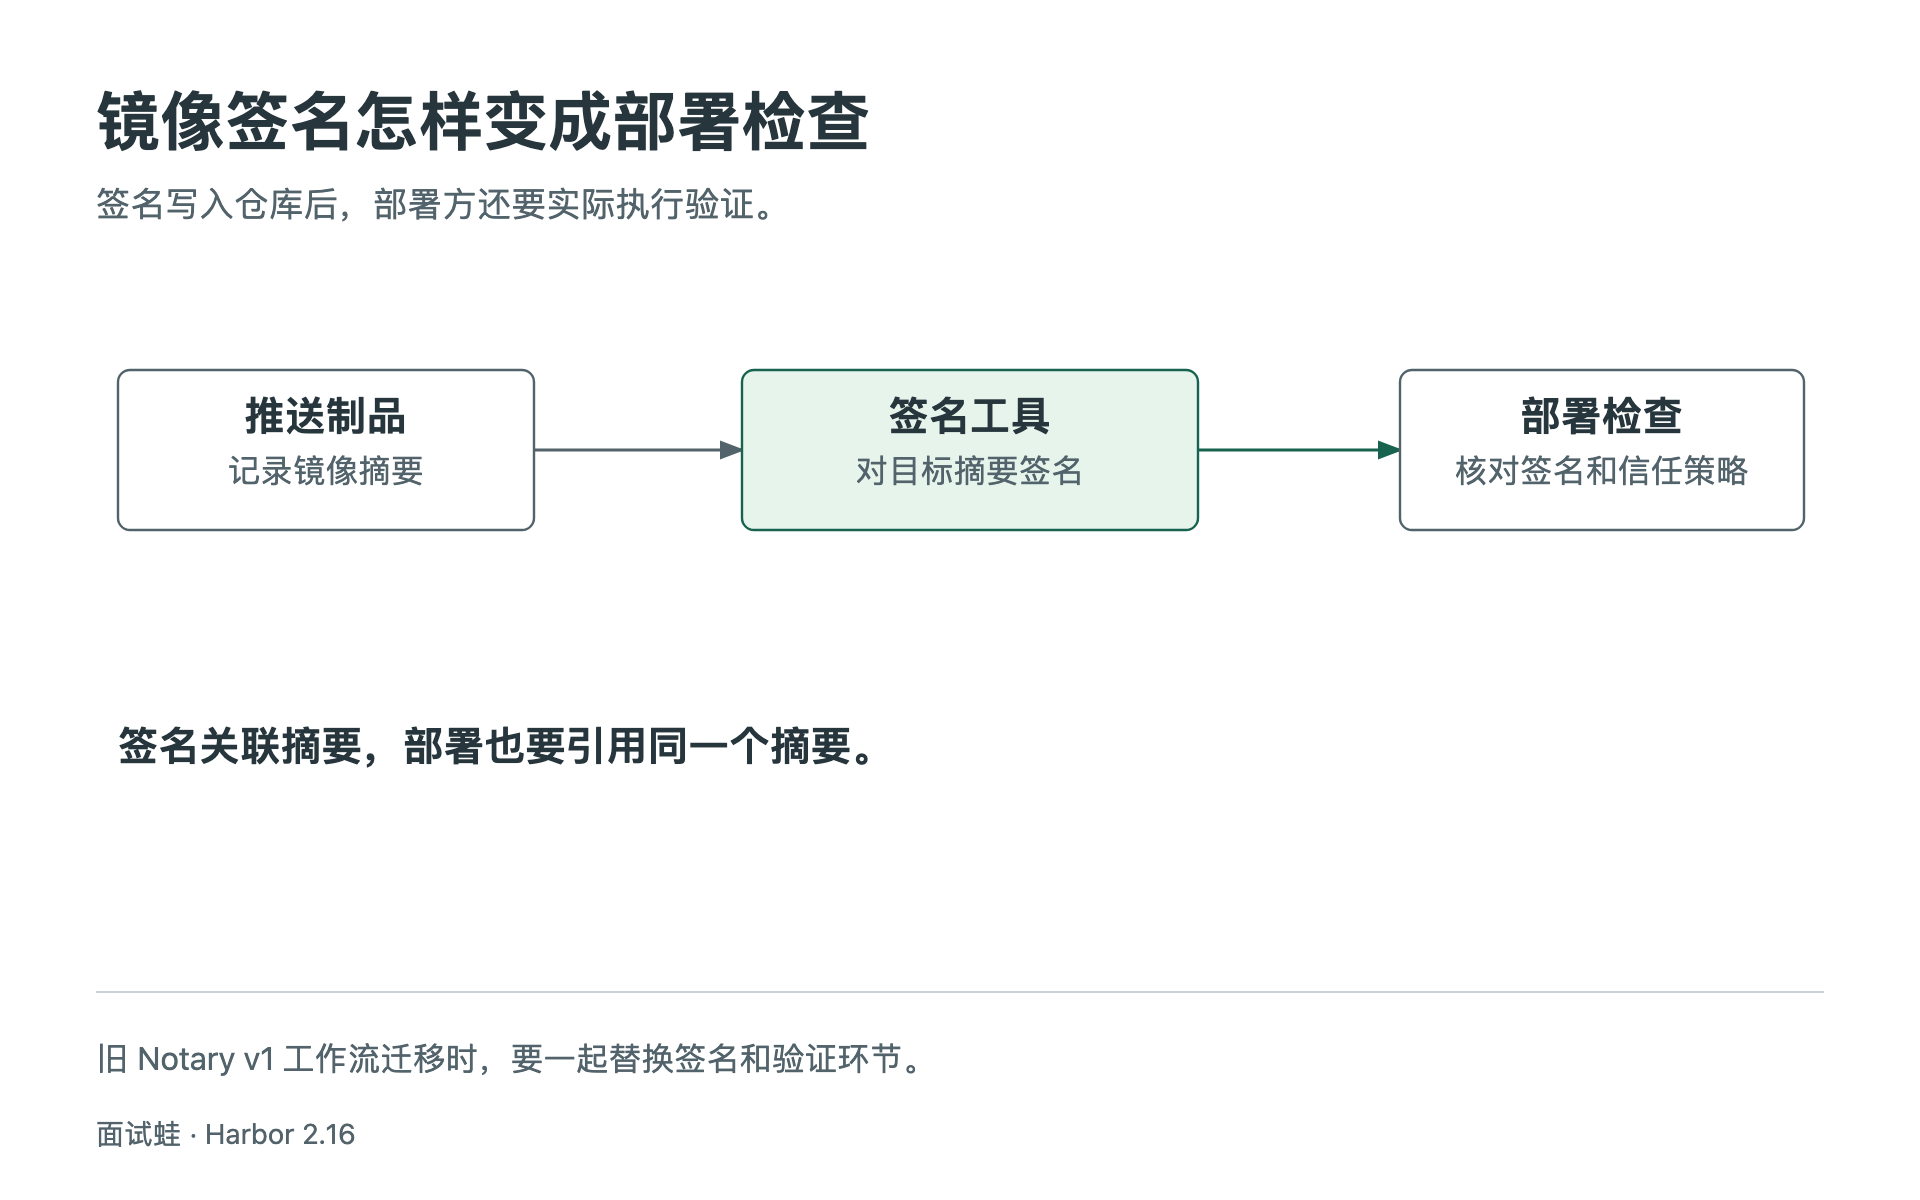
当前 Harbor 推荐用 Cosign 或 Notation 等工具。流水线推送镜像后拿到摘要并签名,部署方或流水线再按受信公钥、证书或身份策略核验该摘要的签名。旧 Notary v1 留作迁移说明。
讲清原理
签名生成与部署校验是两个步骤。Harbor 可以保存和展示关联签名。要拦截未受信镜像,还需要配好部署流水线或准入等执行条件。
例子与易错点
测试时在同一套策略下分别验证已签的摘要和替换过的摘要。不要仅看 Harbor 页面有签名图标就认定当前部署检查已启用。
相关题 什么叫安全和合规可管理的镜像仓库?、旧 Notary 是什么,现代 Harbor 怎么做内容信任?、Harbor 的不可变标签有什么用,怎么启用?、CI/CD 怎样使用 Harbor 做镜像交付和风险检查?。
和评分标准对照,你能独立回答到哪一步?
自评会安排下一次复习,不保存你的口述内容。
这道题,你掌握得怎么样?
掌握程度由你主动标记,阅读和收藏不会自动改变状态。