跨源访问为什么受限,CORS、代理和 postMessage 各解决什么?
先说出你的答案
定义边界、关键机制、一个反例;P8题再补容量、失败与验证。
查看完整题解
参考回答
直接回答
源通常由协议、主机和端口共同确定。浏览器的同源策略限制脚本随意读取其他来源的数据,CORS 则让目标服务器声明哪些来源可以共享特定响应。同源代理由服务端转发请求;postMessage 用于不同窗口等环境之间受控传递消息,作用不同。
讲清原理
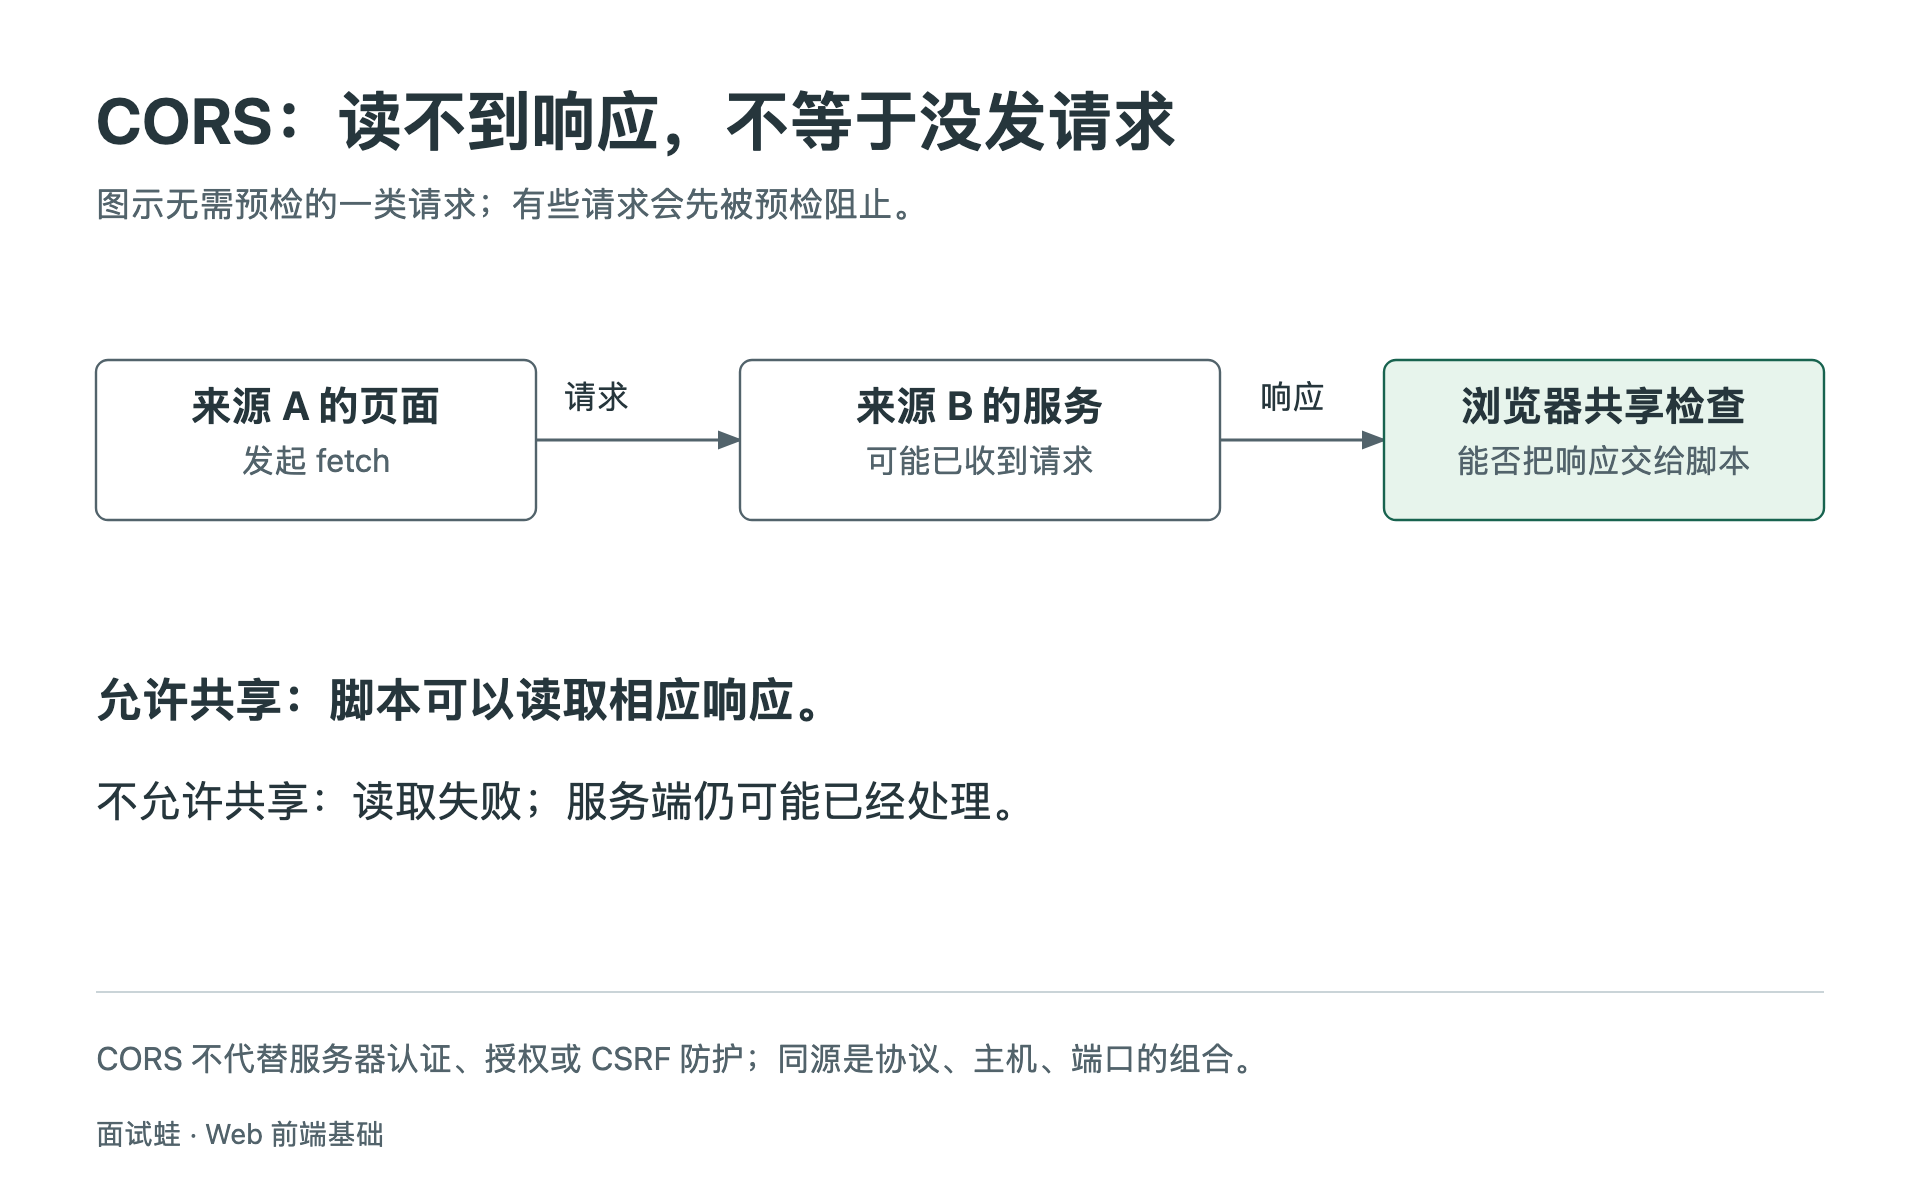
有些跨源请求会先预检,预检不通过时实际请求不会发出;另一些请求可以发出,但脚本读不到响应。因此,控制台出现跨源错误,不代表服务端一定没收到请求,也不能把 CORS 当作完整 CSRF 防护。
带凭据共享还需要合适的客户端与服务端设置,不能用任意来源通配符随便开放敏感响应。代理也不能成为无权限检查的通用转发器。
例子与易错点
前后端部署在不同源,可以按最小范围配置 CORS,或在同源入口代理到后台。窗口消息接收方应验证 event.origin 和消息结构,发送方指定准确 targetOrigin。
JSONP 借助脚本加载规则执行回调,通常只适合必要的历史兼容,不能把任意外部脚本当成安全的数据接口。
相关题 Token 放在请求头里,就不会被劫持吗?、XSS 怎样发生,应该在哪一层防?、CSRF 怎样冒用登录状态,怎样防护?。
和评分标准对照,你能独立回答到哪一步?
自评会安排下一次复习,不保存你的口述内容。
这道题,你掌握得怎么样?
掌握程度由你主动标记,阅读和收藏不会自动改变状态。